Човекът е част от атакуваната система — от служителя, който приема заявка, до специалиста, който одобрява действие с помощта на AI. Разглеждаме как социалното инженерство, недоверените входове и неясните…
Когато служителите на help desk могат да променят достъпа до акаунти, процесите за поддръжка стават част от сигурността на идентичността. Вижте как независимата проверка на самоличност, одобрението от…
Недоверен документ в RAG система може да съдържа текст, който се опитва да насочи поведението на езиковия модел. Разглеждаме как възниква непряката инжекция на подсказки, защо прочитането на злонамерено…
Увереността, че човек ще разпознае фишинг, не доказва умение. За точна оценка съпостави самооценката с реалните резултати, трудността на тестовите съобщения и отделните показатели за кликвания и докладвания.…
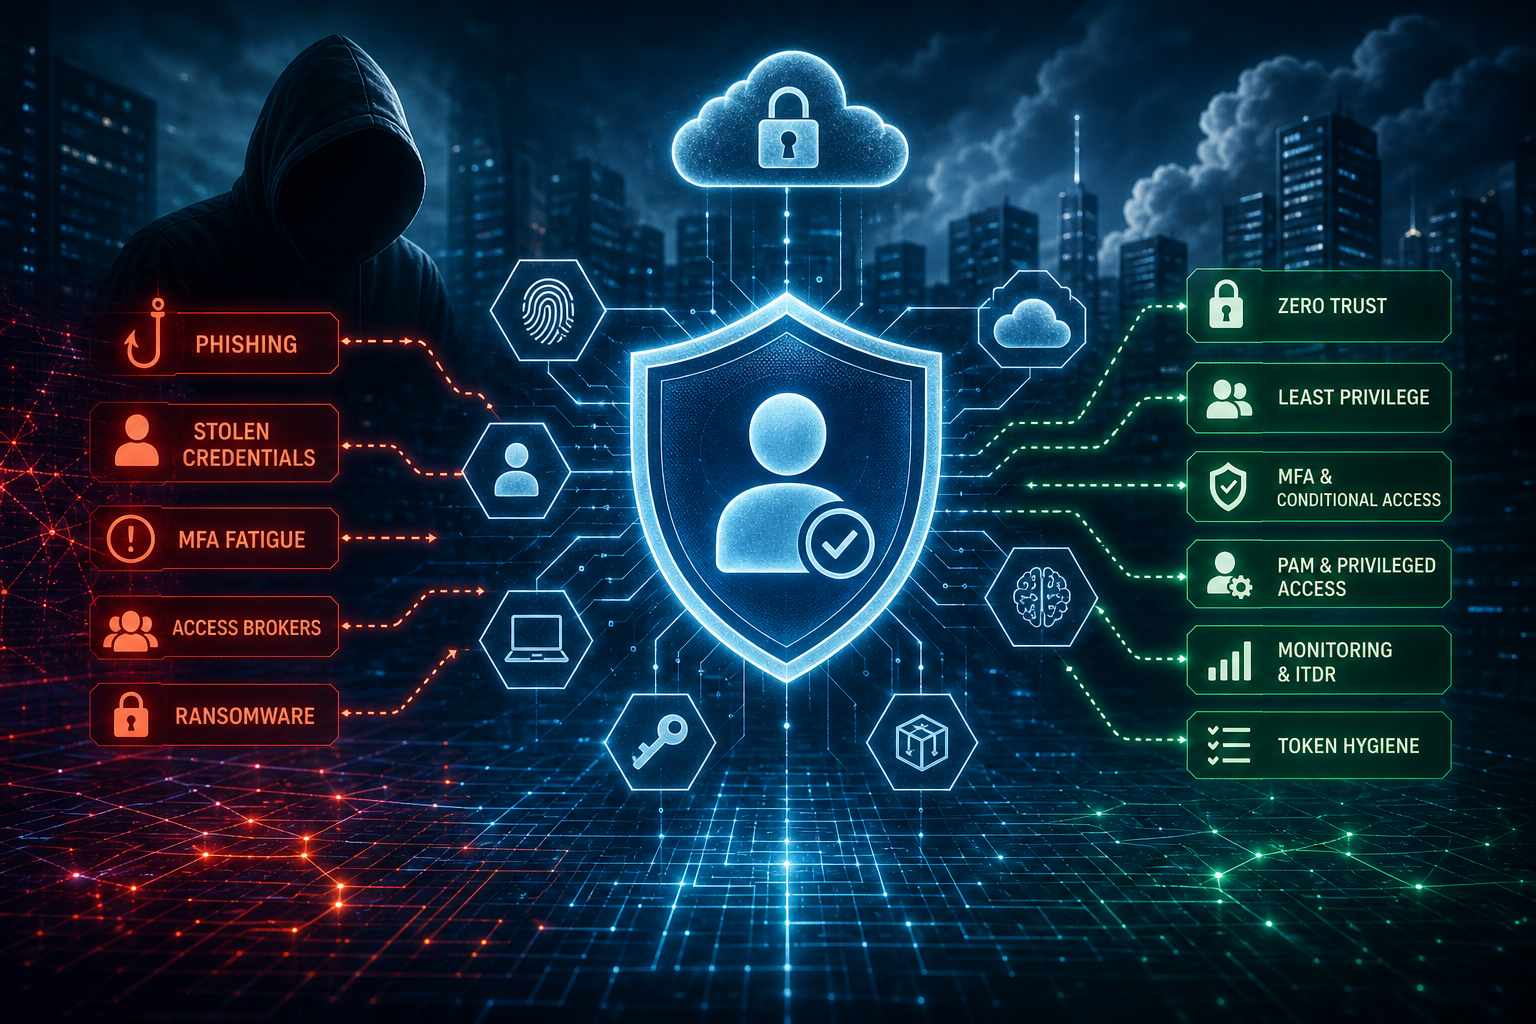
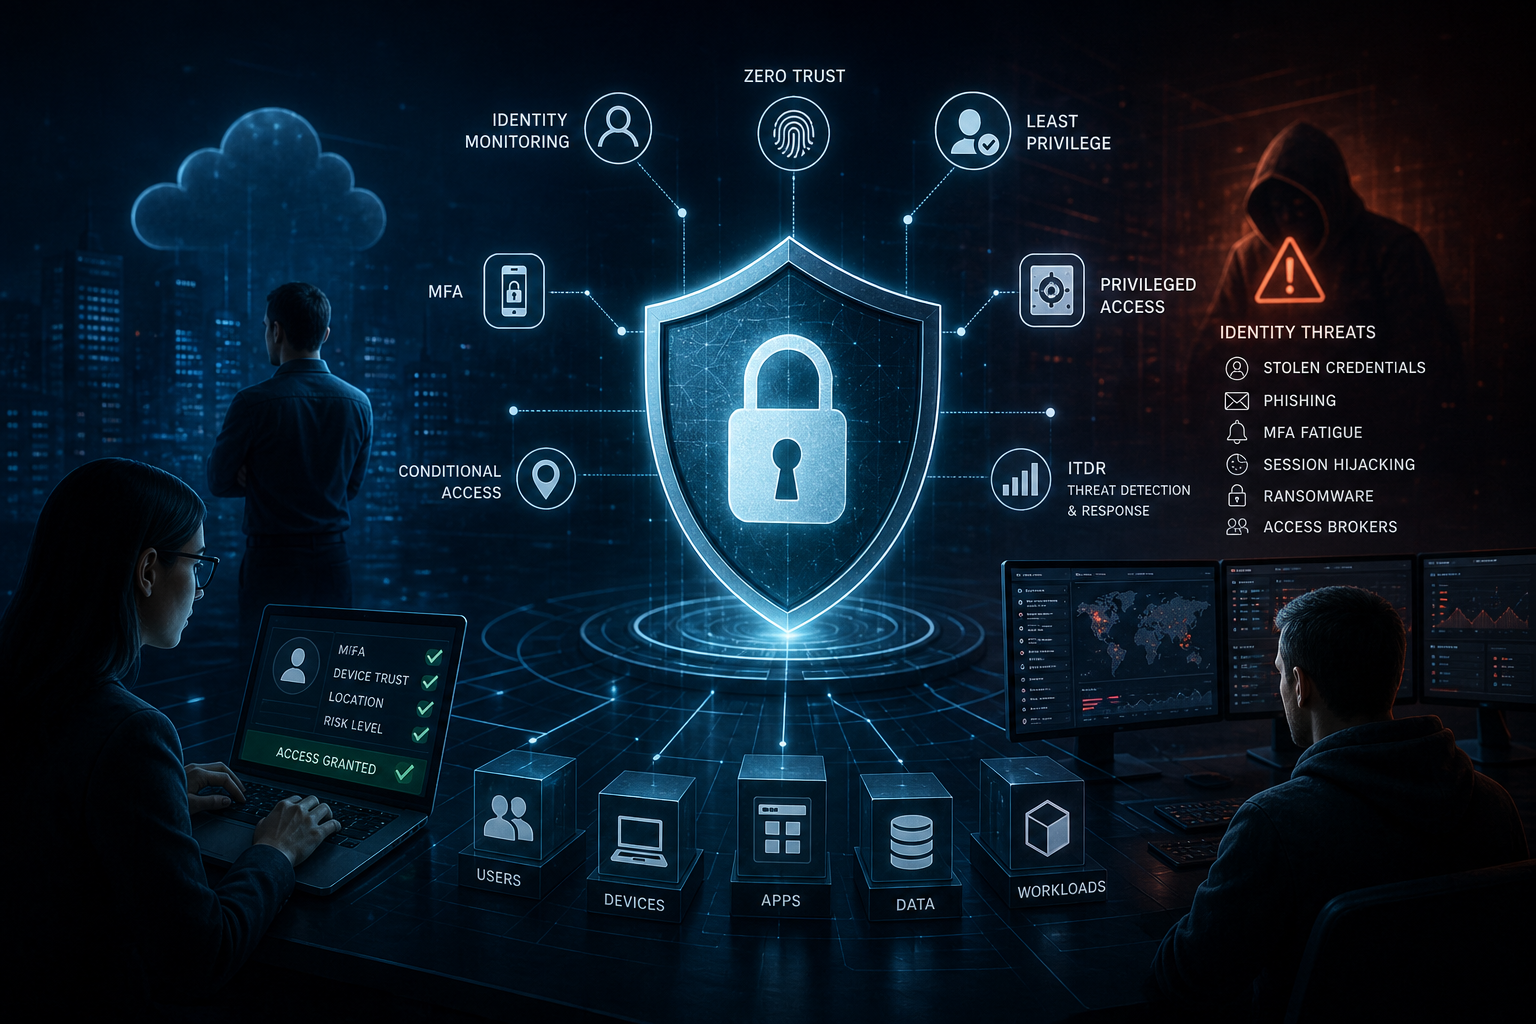
През 2026 основният риск вече не е само „дали мрежата е защитена“, а дали идентичностите, токените и достъпите са под контрол. Тази статия обяснява защо identity security се превръща в новия периметър…
Zero Trust не е само enterprise стратегия. За малките и средни организации най-важното е да ограничат риска от компрометирани акаунти, сесии и привилегии с минимален, но работещ пакет от identity controls.
MFA е важна, но не е последната линия. През 2026 все по-често проблемът не е само в паролата, а в активната сесия, токена и доверието към устройството. В тази статия разглеждаме как администраторите могат…
AI агентите и machine identities вече са част от реалната атакуемa повърхност. През 2026 проблемът не е само кой има акаунт, а какви токени, service accounts, API keys и автоматизирани права са останали…
Откраднатият login често изглежда като нормален достъп, но именно това го прави толкова опасен. В тази статия разглеждаме защо stolen credentials и phishing остават водещ път за account takeover през 2026…