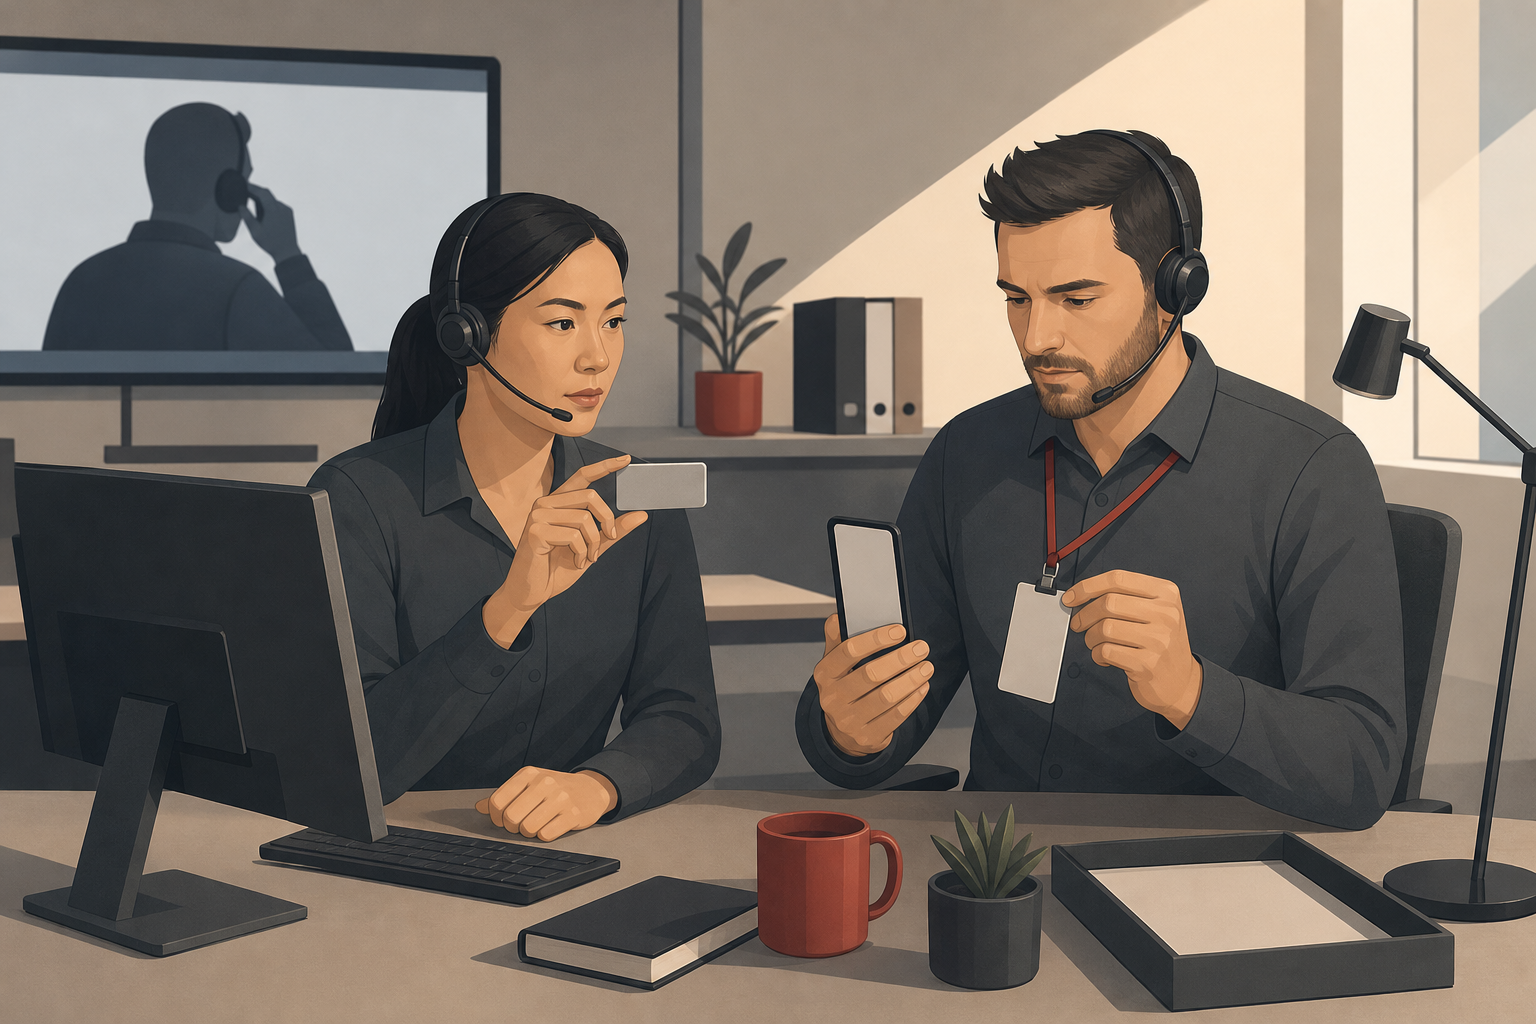
Help desk може да се превърне в цел на атака, когато служителите му имат право да променят достъпа до акаунти — например да нулират MFA или да започнат възстановяване на профил. Затова проверката на самоличност не бива да се свежда до убедителен разговор, познаване на вътрешни подробности или отговор на обаждане от познат номер. Нужни са предварително определени, независими проверки, ясна процедура за изключения и контрол върху действията с висок риск.
Това не е обвинение към служителите по поддръжката. Напротив: те често работят под натиск да решат проблема бързо. Задачата на организацията е да направи безопасното действие по-лесно от импровизацията и да не превръща един човек или един разговор в единствената бариера пред чужд достъп.
Защо help desk е част от периметъра
Традиционната представа за периметър се свързва с мрежови устройства, защитни стени и системи за идентичност. Но ако служител на help desk може да отключи акаунт, да промени фактор за удостоверяване или да издаде инструкции за възстановяване, неговите решения влияят пряко върху контрола на достъпа. Процесът за поддръжка така става част от сигурността на акаунта.
Това създава привлекателен път за социално инженерство — манипулиране на човек да извърши действие, което иначе би изисквало достъп или доказателство. CISA AA23-320A описва тактики на социално инженерство, насочени към получаване на достъп, включително злоупотреба с процеси за поддръжка и възстановяване. Това е основание процесите да се прегледат, а не доказателство, че всяко обаждане до help desk е подозрително или че един и същ контрол ще е подходящ за всички организации.
Как може да изглежда атаката: модел, не конкретен инцидент
Представете си следния сценарий като модел на риск, а не като описание на действително събитие. Човек се свързва с help desk, представя се за служител и казва, че е загубил телефона си или не може да влезе в профила си. Той може да използва име, длъжност, проект или други подробности, събрани от публични или вътрешни източници. Следва молба за спешно нулиране на MFA, защото достъпът уж е нужен за важна среща или критична работа.
Опасността не е само в това дали историята звучи правдоподобно. Нападателят може да опита да насочи служителя към удобен за него канал, да настоява за изключение или да представи забавянето като личен провал на help desk. Ако служителят използва предоставения от обаждащия се телефонен номер или имейл за потвърждение, проверката може да остане в рамките на същия контрол, който нападателят вече управлява.
Успешното измамно действие може да промени състоянието на акаунта: стар фактор се премахва, нов се добавя или се предоставя път за възстановяване. Затова подобна заявка не е просто рутинен разговор за поддръжка. Тя е операция по управление на идентичността и трябва да бъде обработена според риска и правата, които засяга.
Проверка на самоличност: независими сигнали, а не убедителен разговор
Проверката на самоличност трябва да стъпва върху сигнали, установени предварително от организацията. Подходящите средства зависят от средата: това може да е удостоверяване през вече управляван корпоративен портал, потвърждение чрез регистрирано устройство или контакт с ръководител по предварително поддържан служебен канал. Важният принцип е сигналът да не идва единствено от заявката, която се проверява.
Обаждащият се номер, показваното име, подписът в имейла или познаването на вътрешни факти сами по себе си не доказват самоличност. Те могат да помогнат за контекст, но не бива да се превръщат в единствена проверка. Също така не е добра практика служителят да разкрива информация за акаунта, за да помогне на обаждащия се да познае какъв отговор очаква системата.
Процедурата трябва да казва как се проверява заявителят при нормални условия и какво се прави, когато основният метод не е достъпен. Изключението не бива да означава, че проверката отпада. То може да изисква по-силна алтернативна проверка, допълнителен одобряващ или временно ограничен достъп, съобразен с конкретната нужда.
Натискът не е доказателство за измама, но е повод да се придържаме към процедурата, вместо да я заобикаляме. Фрази като „нямам време“, „ръководителят ми вече одобри“ или „ако не го направите, ще спра работата на екипа“ не заместват проверката. Служителят трябва да може спокойно да откаже действие, докато изискваните стъпки не са изпълнени, без това да се третира като лошо обслужване.
Нулиране на MFA и възстановяване на достъп
Нулирането на MFA е чувствителна операция, защото може да премахне или заобиколи фактор, който досега е помагал да се докаже контролът върху акаунта. Рискът е особено значим, когато профилът има достъп до административни функции, финансови данни, чувствителна информация или други акаунти. Не всяко нулиране носи един и същ риск, но процесът трябва да отчита какво може да направи заявителят след възстановяването.
Потвърждението следва да се извърши по канал, независим от канала за заявка и от контактните данни, предложени по време на разговора. Например организацията може да използва съществуващ удостоверен корпоративен канал или вече регистриран служебен метод. Точният механизъм трябва да бъде съобразен с инфраструктурата и политиките за идентификация. Ако няма надежден независим начин за потвърждение, правилният резултат може да е ескалация и забавяне, а не импровизирано нулиране.
След потвърждаване на самоличността е важно да се изпълнят само необходимите действия. Ако процедурата включва премахване на стар фактор, добавянето на нов не бива да се оставя на непроверена инструкция по телефон или имейл. След възстановяване може да са нужни допълнителни стъпки според средата — например преглед на активните сесии или ограничаване на достъпа до приключване на регистрацията на нов фактор. Тези мерки трябва да са определени от собствениците на системата, а не да се прилагат произволно от отделния оператор.
Служителите по поддръжката не трябва да искат парола, еднократен код или таен ключ от заявителя. Кодът е предназначен за въвеждане в съответния процес на удостоверяване, а не за предаване на друг човек. Ако някой поиска от оператора да прочете, препрати или въведе чужд код по неустановен начин, това е сигнал да се спре заявката и да се използва процесът за ескалация.
Разделяне на права и проверка от втори служител
Разделянето на права означава един човек да не получава ненужна възможност сам да заяви, одобри и изпълни рискова промяна. За обикновени заявки допълнително одобрение може да е непропорционално. За нулиране на MFA на привилегирован акаунт или за изключение от стандартната проверка обаче организацията може да изисква одобрение от втори служител или от определен собственик на системата.
Вторият одобряващ не трябва просто да потвърди, че първият оператор е разговарял с някого. Той трябва да види каква промяна се иска, какви проверки са направени и какъв е рискът от последствията. Ако одобрението става по същия канал, от същото непотвърдено лице или без достатъчен контекст, то може да добави формална стъпка, без да добави реална защита.
Журналът на действията помага да се установи кой е поискал, проверил, одобрил и извършил промяната, кога е станало това и към коя заявка се отнася. Записвайте използваната категория на проверка и причината за изключенията, но не съхранявайте пароли, еднократни кодове или други тайни в тикетите. Достъпът до журналите и срокът за съхранение също трябва да следват политиките на организацията.
Практически списък за екипите
Преди следващо нулиране на MFA или възстановяване на акаунт, екипът може да използва кратък контролен списък:
- Установена ли е самоличността чрез одобрен метод, различен от непотвърдения канал на заявката?
- Проверява ли се акаунтът и нивото на достъп, за да се разбере какъв риск носи промяната?
- Има ли изискване за второ одобрение за този тип акаунт или изключение?
- Изпълняват ли се само необходимите действия и не се ли искат пароли или еднократни кодове?
- Записани ли са проверката, решението, одобрението и извършената промяна в подходящ журнал?
- Знае ли служителят как да спре или ескалира заявката, когато не може да изпълни надеждна проверка?
Самият списък не замества политиката за идентификация и възстановяване. Той е полезен, ако е свързан с ясни роли, достъпни инструкции и технически настройки, които не позволяват на оператора да заобиколи задължителните стъпки по навик. Процедурата трябва да се упражнява и преразглежда при промени в системите, каналите за поддръжка или моделите на достъп.
Какво зависи от конкретната среда
Няма универсален метод за проверка, който да е еднакво подходящ за организация с един централен доставчик на идентичност и за среда с множество наследени приложения, външни изпълнители и различни процеси за възстановяване. Изборът зависи от наличните фактори, критичността на акаунта, регулаторните и вътрешните изисквания, както и от това как се управляват служебните устройства и контактните данни.
Затова препоръките за нулиране на MFA и потвърждение на самоличност трябва да бъдат съпоставени с действащите политики на организацията. При несъответствие между обща препоръка и реалната архитектура решението е да се преработи процедурата с участието на собствениците на идентичността, сигурността и help desk — не да се въвежда неподдържан обходен път. Екипът трябва да знае и какво да направи при легитимен служител, който е загубил всички регистрирани средства за удостоверяване.
В крайна сметка защитата не е въпрос дали служителят на help desk ще разпознае всяка убедителна история. Тя зависи от това дали действията, които променят достъпа, са обвързани с независима проверка, подходящи права и проследим контрол. Това е конкретен пример за по-широкия принцип, че човешкият фактор в AI сигурността и в останалите процеси на сигурност трябва да се управлява чрез добре проектирана система, а не чрез очакването хората никога да не бъдат подведени.