Планът за реакция при инцидент може да описва роли, контакти и последователност от действия, но това не показва дали хората ще успеят да ги приложат под напрежение. Кой има право да изолира система? Кога се уведомява ръководството? Кой съобщава на засегнатите страни? Упражнение за реакция при киберинцидент помага да проверите как екипите стигат до тези решения, без да предизвиквате реална промяна в средата.
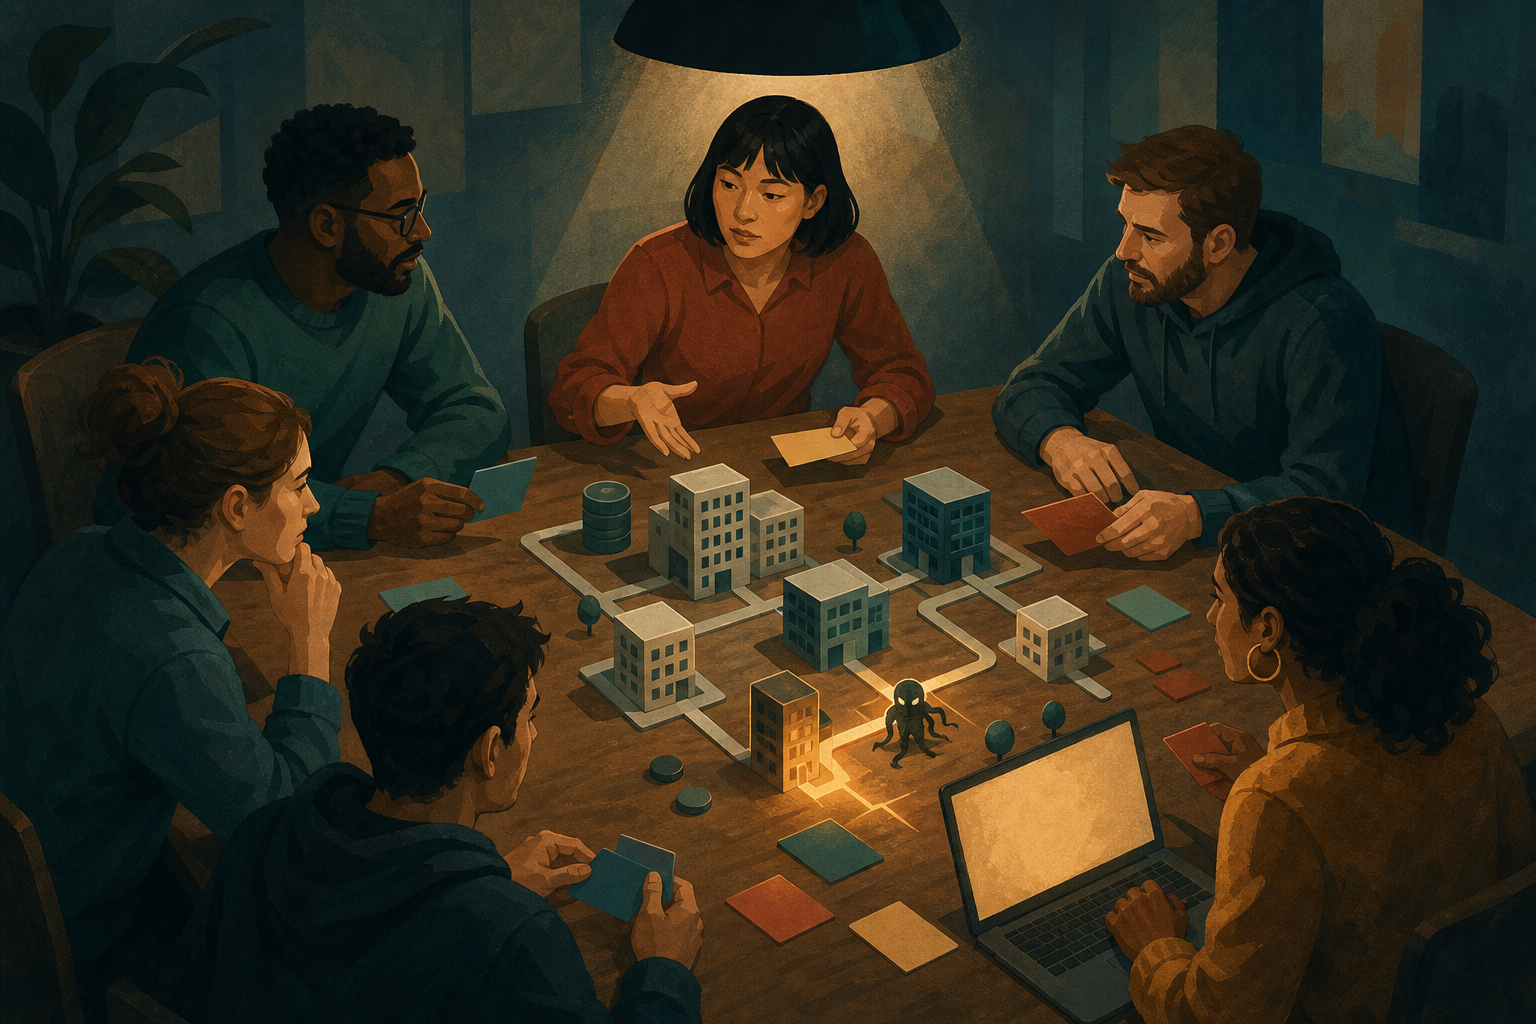
Настолното упражнение е дискусия по предварително подготвен сценарий: участниците получават информация на етапи и обсъждат как биха реагирали. То не замества технически тест, одит или реална проверка на възстановяването. Целта му е да открие неясноти в координацията и вземането на решения, преди те да се проявят при действителен инцидент.
Определете целта и подходящия сценарий
Започнете с конкретен въпрос, на който искате упражнението да отговори. Например: знаят ли участниците кой ръководи реакцията; могат ли да ескалират навреме; разбират ли кой одобрява ограничаването на достъпа; съгласуват ли техническите действия с комуникацията към ръководството? Една ясна цел е по-полезна от опит в рамките на една сесия да се провери всеки раздел от плана.
Изберете сценарий, който е правдоподобен за вашата организация и засяга важна услуга, система или процес. Това може да бъде подозрителен достъп до акаунт, зловреден софтуер на служебно устройство или сигнал за изтичане на информация. Не е нужно сценарият да предвижда точния начин на атака. Важното е да постави участниците пред решения, свързани с реалните им отговорности и зависимости.
Преди сесията проверете дали сценарият е подходящ за участниците и не разкрива излишно чувствителна информация. Уточнете, че това е симулация на киберинцидент, а не реално предупреждение, и определете как ще бъде прекратена дискусията, ако възникне действителен проблем. Ако упражнението се провежда във връзка с нормативни задължения, сверете приложимите изисквания и вътрешните процедури с актуалните правила. За общ преглед на контекста вижте промените и основните задължения по Закона за киберсигурност.
Подберете участниците и изяснете правомощията
Поканете хората, които биха участвали в реакцията, а не само екипа по информационна сигурност. Според сценария това може да включва представители на ИТ, ръководството, правния отдел, комуникациите, оперативните звена и звената за защита на личните данни. Не е необходимо всички да присъстват на всяко упражнение; съставът трябва да отразява решенията, които искате да проверите.
Посочете предварително фасилитатор, който представя ситуацията и следи времето, както и човек, който записва решенията, въпросите и нерешените проблеми. Уточнете също:
- кой координира реакцията и кой го замества при отсъствие;
- кой може да одобрява конкретни действия и кога се търси решение от ръководството;
- как се ескалира информацията и кой поддържа общата картина на инцидента;
- кой документира решенията, тяхната обосновка и последващите задачи.
Ако отговорът на някой въпрос не е ясен, не го решавайте вместо участниците. Запишете неяснотата като наблюдение — тя може да показва нужда от уточняване на плана, правомощията или контактите.
Проведете сценария на етапи
Подгответе кратко начално описание и няколко последващи съобщения, наричани понякога въвеждащи елементи. Всяко трябва да добавя нова информация или да променя обстановката, така че екипът да обсъди следващите си действия. Не е нужно да предвиждате всички отговори — оставете място участниците да задават въпроси и да посочват какво трябва да проверят.
Например започнете с необичаен сигнал за достъп до система. След това добавете информация, че услугата работи, но има съмнение за засегнат акаунт. На следващ етап може да се появи запитване от ръководството или клиент, докато техническият екип още събира данни. Така упражнението проверява как се съгласуват анализът, оперативните решения и комуникацията, без да се превръща в технически тест.
Въвеждайте ограничение във времето само ако то служи на целта. Например дайте на участниците кратък период да определят каква информация им липсва и кой трябва да бъде уведомен. Не използвайте времевия натиск, за да ги подведете или да оценявате отделни хора. Упражнението е предназначено да разкрие как работи процесът, а не да превърне дискусията в изпит.
Фасилитаторът може да задава неутрални въпроси: „Какво знаете към този момент?“, „Кой взема това решение?“ и „Как ще документирате избора си?“. Ако групата стигне до действие, което в реална среда би засегнало система или услуга, обсъдете го само на ниво сценарий. Не изпълнявайте реални промени като част от настолното упражнение.
Оценете координацията, а не хората
Следете дали участниците обменят информация навреме, дали разбират зависимостите между екипите и дали решенията им имат ясен собственик. Полезни са и въпросите как се поддържа запис на случващото се, как се съгласуват вътрешните съобщения и как се определя кога е необходимо допълнително одобрение.
Не представяйте упражнението като одит или доказателство, че организацията е напълно подготвена. Една симулация обхваща конкретен сценарий и конкретен състав от участници. Изводите са най-надеждни, когато ясно разграничавате какво е било проверено, какво е останало извън обхвата и кои въпроси са изисквали допълнителна проверка.
След дискусията направете кратък преглед с участниците. Попитайте кое е било ясно, къде е имало забавяне и каква информация или правомощие им е липсвало. Обсъждайте пропуските като особености на процеса, а не като повод за обвинение. Така е по-вероятно хората да споделят реалните затруднения.
Превърнете наблюденията в конкретни действия
Обобщете резултатите в списък със задачи. За всяка запишете проблема, необходимата промяна, отговорника и срок за изпълнение. Действията може да включват уточняване на ролите, актуализиране на контактите, допълване на шаблон за документиране или съгласуване на реда за ескалация. Избягвайте общи формулировки като „подобряване на комуникацията“ — посочете какво точно трябва да се промени и как ще разберете, че е направено.
След изпълнението на задачите планирайте повторно упражнение с фокус върху промените или изберете различен сценарий, ако искате да проверите друг процес. Ако основният ви въпрос е дали услугите могат да бъдат възстановени след инцидент, това изисква отделна проверка: вижте планиране и тестване на възстановяването от киберинцидент. При ограничен вътрешен капацитет може да потърсите специализирана подкрепа за подготовката или фасилитирането, като запазите отговорността за решенията и последващите действия в организацията.
Едно добре проведено учение за киберсигурност на ръководството не е просто обсъждане на хипотетичен проблем. То дава на екипа безопасна рамка да изясни кой решава, кой действа и как се обменя информацията. Започнете с ограничена цел, документирайте пропуските и проверете дали договорените подобрения работят при следващото упражнение.