Как да проверите готовността за възстановяване след киберинцидент
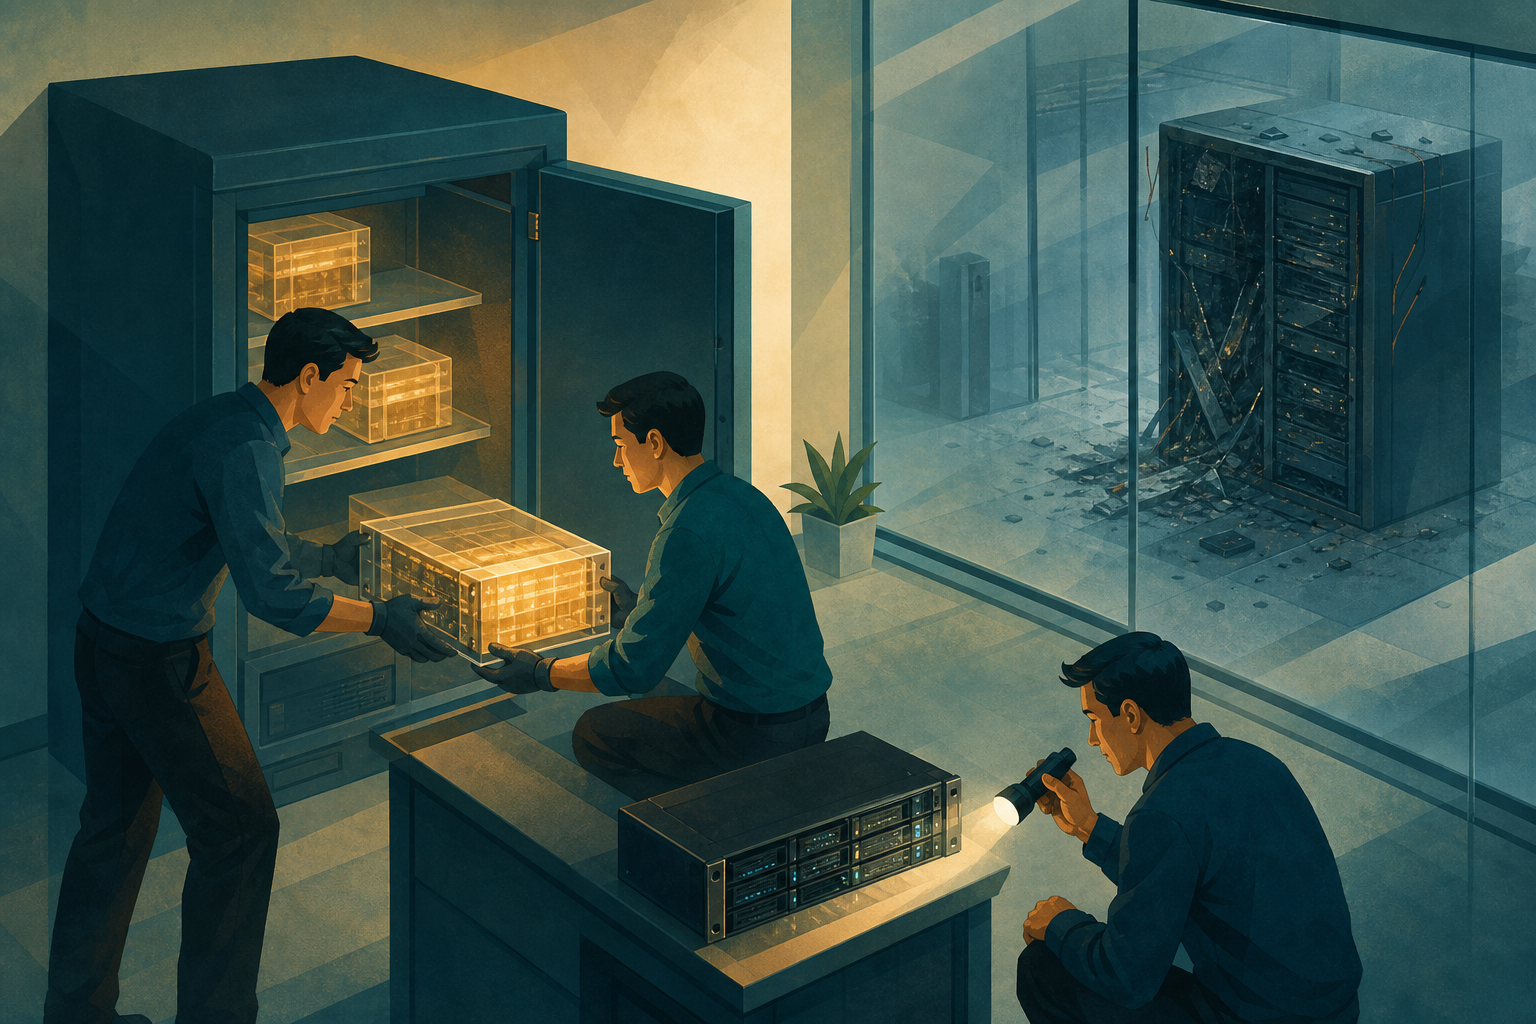
Наличието на резервни копия не доказва, че организацията може да възстанови критичните си услуги след киберинцидент. Копието може да е непълно, недостъпно при загуба на основната среда или да не съдържа данните, от които зависи работата на системата. Тестването на възстановяването след киберинцидент показва дали копията и процесите действително работят при условия, близки до реалните.
Проверката трябва да обхваща не само технологията, но и хората, достъпите, зависимостите между системите и решенията за приоритет. Тя е част от подготовката за киберинциденти и от по-широкия практичен преглед на изискванията за киберсигурност. Целта е да откриете пропуските контролирано, преди да се наложи да възстановявате услугите под натиск.
Резервно копие и доказана възможност за възстановяване не са едно и също
Успешното изпълнение на задача за архивиране потвърждава, че данните са били записани според настройките на системата. То само по себе си не показва дали копието може да бъде достъпено с наличните права, дали е цялостно и дали от него може да се възстанови работеща услуга.
Затова проверката трябва да следва целия процес: намиране на подходящо копие, осигуряване на достъп, възстановяване в контролирана среда, проверка на данните и потвърждение, че системата изпълнява необходимите функции. При сценарий за възстановяване след рансъмуер е важно да се оцени и как екипът ще избегне повторно въвеждане на заразени файлове или компрометирани достъпи в чистата среда.
Определете кои услуги се възстановяват първо
Започнете с актуален списък на критичните услуги и техните зависимости. За всяка услуга уточнете кои приложения, данни, инфраструктура, доставчици и служебни акаунти са необходими, за да работи. Ако възстановите една система, но не и услугата, от която тя зависи, проверката няма да отрази реалната готовност.
Подредете услугите според влиянието на прекъсването върху дейността, клиентите и задълженията на организацията. Включете представители на бизнес звената, IT, сигурността и непрекъсваемостта, за да не се определят приоритетите само от техническа гледна точка.
За всяка услуга запишете вътрешните цели за възстановяване. Те обикновено включват желаното време за възстановяване и допустимия период на загуба на данни. Това са цели, които организацията трябва да определи според риска и дейността си, а не универсални стойности. Съпоставете ги с реалните възможности на средата и с приложимите за организацията законови, регулаторни и договорни изисквания. При нужда проверете актуалните национални правила и указания от компетентните органи, вместо да приемате, че еднакви срокове важат за всички.
Планирайте безопасен тест на копията и процесите
Изберете сценарий и обхват, които могат да бъдат проверени без риск за работната среда. Например може да възстановите избрана система или набор от данни в изолирана тестова среда. Опишете предварително какво ще се тества, кой одобрява действията, как ще се проверява резултатът и как тестът ще бъде прекратен при неочакван проблем.
Не възстановявайте копие директно върху работна система, освен ако това не е изрично планирана и одобрена процедура с подходящи защити. Използвайте отделени ресурси и ограничени права, когато архитектурата позволява. Проверете предварително дали тестът може да натовари споделени ресурси или да изпрати реални съобщения и транзакции.
Включете участниците, които биха извършили възстановяването при инцидент. Те трябва да разполагат с разбираеми инструкции, необходимите контакти и достъп до документацията, без да разчитат на системи или акаунти, които може да са недостъпни след атака. Ако процесът зависи от доставчик, уточнете ролите и начина за ескалация. Това е различна проверка от оценката на киберриска при доставчици, но резултатите от нея могат да помогнат да установите външните зависимости.
Проверете достъпа, целостта и независимостта на копията
При теста установете дали екипът може да намери и използва правилното копие с наличните средства. Проверете дали възстановяването изисква специални ключове, акаунти или разрешения и дали те са защитени и достъпни по подходящ начин, ако основната среда е компрометирана.
След възстановяването потвърдете, че данните са четими и съответстват на очакваното състояние. За приложенията проверете основните функции и свързаните услуги, а не само дали системата се стартира. Където е възможно, използвайте технически проверки на целостта и функционални тестове, определени от собственика на услугата.
Оценете независимостта на копията спрямо основната среда според конкретната архитектура. Проверете дали защитата, мрежовият достъп, административните акаунти и механизмите за съхранение биха останали използваеми при сценария, който тествате. Не приемайте, че копието е защитено само защото е на отделен носител или в друга среда; проверете реалните зависимости и приложените контроли.
Измерете времето и нужните ресурси
Записвайте времето за ключовите стъпки: намиране на копието, получаване на достъп, подготовка на средата, възстановяване и проверка на услугата. Отбележете и необходимите хора, външна помощ, специализирани знания и ресурси. Така ще видите дали процесът може да бъде изпълнен с наличния екип, а не само дали технически е възможен.
Сравнете измереното време и постигнатото състояние на данните с вътрешните цели за възстановяване. Ако целите не са изпълнени, установете причината: бавен трансфер, липсваща документация, невалиден достъп, неочаквана зависимост или недостатъчен капацитет. Резултатът не е просто оценка „успешно“ или „неуспешно“, а конкретна картина на това какво трябва да се подобри.
Документирайте пропуските и проследете корекциите
След теста оформете кратък отчет, който може да бъде използван и при следваща проверка. Включете обхвата и сценария, използваните копия, участниците, резултатите, измереното време и отклоненията от очакваното. Запишете и ограниченията на теста, за да не се представя проверка на част от системата като доказателство за готовност на цялата организация.
За всеки пропуск посочете отговорник, необходимото действие и срок за преглед според вътрешните правила. След изпълнението повторете съответната проверка и запазете доказателство, че проблемът е отстранен. Преразглеждайте процедурите при съществени промени в системите, доставчиците или начина на съхранение, както и когато резултатите от инцидент или тест покажат нови зависимости.
Свържете резултатите с плана за непрекъсваемост на дейността и процедурите за реакция при инциденти. Планът трябва да отразява реалистичен ред за възстановяване, отговорности и комуникация, а не само желаното крайно състояние. За контекст относно приложимите задължения можете да прегледате и основните промени в българския Закон за киберсигурност и НИС 2; конкретните изисквания следва да се проверят спрямо обхвата и дейността на организацията.
Започнете с ограничена, но реална проверка
Ако досега не сте тествали възстановяването, изберете една критична услуга и проведете контролирано възстановяване на копие в изолирана среда. Измерете времето, проверете дали услугата функционира и документирайте какво е липсвало на екипа. Тази първа проверка ще даде конкретна основа за подобрения и за последващо разширяване на тестовете към останалите критични услуги.