Обичайният работен ред изглежда разумен: екипът избира модел от познато хранилище, подготвя данни и добавя нужните библиотеки. Но доверието в отделните източници не е достатъчно, ако никой не може да проследи как компонентите са попаднали в системата, дали са били променени и кой е имал достъп до тях.
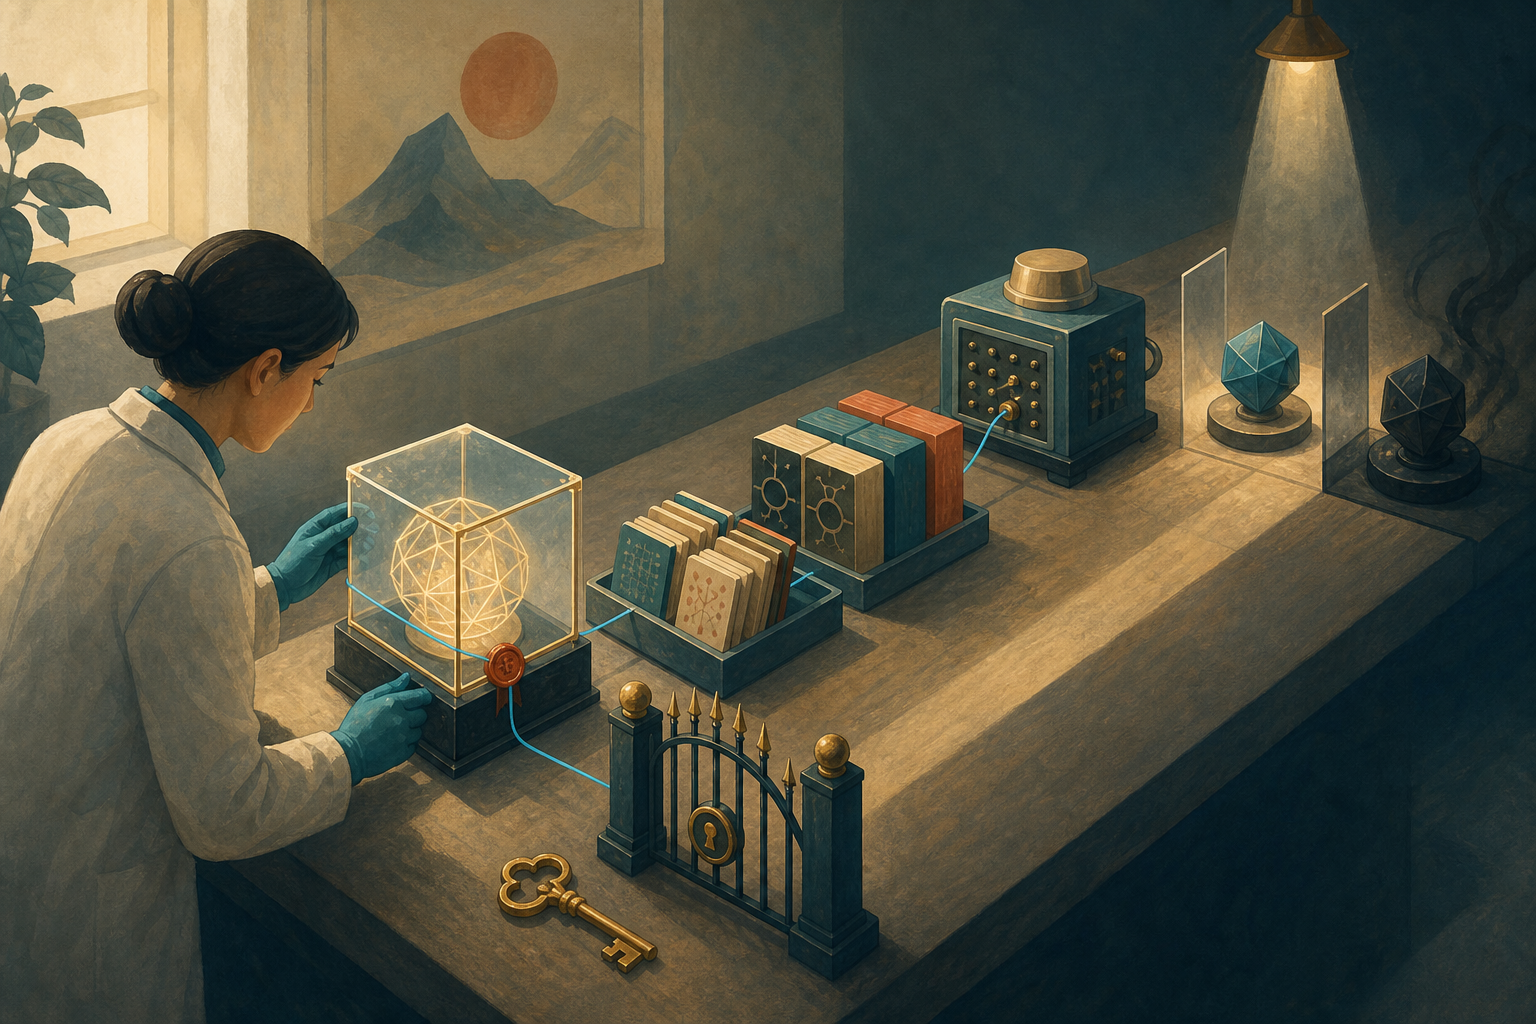
Сигурността на веригата за доставки на AI модели обхваща не само самия модел, а и данните, инструментите, библиотеките, конфигурациите и процесите, през които те преминават — от избора и обучението до съхранението и продукционната среда. Целта не е да се премахне всеки риск, а да се направят произходът и промените проверими и да се ограничи възможността за неразрешена намеса.
Къде възниква рискът
Компрометиран пакет, подменен файл на модел или данни с неясен произход могат да внесат проблем още преди внедряването. Понякога рискът не е злонамерена подмяна, а липса на информация: екипът не знае коя версия е използвана, как е била подготвена или какви разрешения са били дадени на доставчика.
Полезно е веригата да се разглежда по етапи, защото всеки от тях има различни активи и начини на отказ:
- Данни: източници, набори за обучение и оценка, преобразувания и разрешения за използване. Неясният произход затруднява проверката на качеството, правото на употреба и възможността за откриване на неочаквани или умишлено вмъкнати примери.
- Обучение и подготовка: код, конфигурации, библиотеки и изчислителна среда. Уязвима или подменена AI зависимост може да повлияе на процеса, а непоследователните настройки затрудняват възпроизвеждането му.
- Съхранение и разпространение: файлове на модели, адаптери, токенизатори и други свързани артефакти. Неподходящите права за достъп или неясното именуване на версиите увеличават риска от грешна или неразрешена подмяна.
- Продукционна среда: внедрен артефакт, неговите зависимости, конфигурация и права за изпълнение. Тук е важно да се установи, че използваният компонент е същият като одобрения при проверката.
Направете състава и произхода проверими
Започнете с регистър на компонентите. За всеки модел и важна зависимост записвайте поне идентификатор или име, версия, източник, дата на получаване, предназначение и отговорен екип. За данните документирайте източника, начина на обработка, приложимите ограничения за употреба и връзката с конкретното обучение. Поддържайте тези сведения близо до кода и процеса на изграждане, вместо да разчитате на бележки, които бързо остаряват.
Практиките за инвентаризация на софтуерните компоненти могат да се разширят, за да опишат и AI артефакти. Един регистър или списък на компонентите обаче не доказва сам по себе си, че данните са надеждни, моделът е безопасен или процесът е изпълнен както е описано. Той показва какво е използвано и помага да се насочат последващите проверки.
Свържете регистъра с информация за произхода: кой е създал или получил артефакта, откъде идва, какви стъпки са приложени и коя версия на процеса го е произвела. Когато е възможно, съхранявайте тези записи като проследими метаданни или удостоверения, свързани с конкретната версия. Подписът може да помогне да се провери кой е подписал даден запис и дали той е променян след подписването, но не доказва, че подписалият източник е добросъвестен или че съдържанието е безопасно.
Проверявайте целостта, без да я бъркате с доверие
Контролна сума, например хеш на файла, позволява да се сравни получен артефакт с очаквана стойност. Ако стойностите съвпадат, това е полезен сигнал, че проверяваните байтове не се различават от тези, спрямо които е направено сравнението. Но хешът сам по себе си не казва откъде е дошъл файлът, кой го е одобрил или дали той е безопасен. Очакваната стойност трябва да идва от надеждно защитен запис, а не от същия непроверен канал като файла.
За зависимости използвайте фиксирани версии и lockfile там, където инструментите го поддържат, и преглеждайте промените преди обновяване. Сканирането може да открие известни уязвимости или други сигнали за риск, но не замества оценката на източника, разрешений и контекста на използване. При модели проверявайте, че одобреният артефакт, його метаданните и версията в регистъра съвпадат с това, което ще бъде внедрено.
Ограничете достъпа и пазете проследима история
Прилагайте принципа на най-малките необходими права към хранилищата за данни и модели, системите за обучение, регистрите и продукционните среди. Разделяйте ролите за създаване, одобряване и внедряване, когато това е приложимо, и избягвайте споделени акаунти, които скриват кой е извършил промяна. Достъпът на външни доставчици също трябва да е ограничен до необходимите ресурси и период.
Водете история на промените по версиите на моделите, данните, конфигурациите и зависимостите. Записвайте кой е одобрил обновяването и какви проверки са извършени. При открит проблем така екипът може да установи кои среди използват засегнатата версия и да върне системата към проверен артефакт, ако процесът го позволява.
Работен пример: проверка преди обновяване
Преди да обнови модел, екипът не заменя просто стария файл с нов. Той проверява дали новата версия идва от очаквания източник, сравнява идентификатора и контролната сума с доверен запис, преглежда метаданните за версията и произхода и потвърждава, че екипът разполага с необходимите права за получаване и използване. След това преглежда промените в зависимостите и конфигурацията, изпълнява договорените проверки и записва решението за одобрение.
Ако липсва надежден запис за произхода или не може да се потвърди целостта, обновяването се задържа до изясняване, вместо неизвестният артефакт да бъде внедрен по подразбиране. Това не гарантира липса на дефекти, но създава ясна точка за спиране и следа за последващ анализ.
Кратък контролен списък
- Има ли регистър на моделите, данните, библиотеките и другите важни компоненти?
- Може ли екипът да проследи източника и обработката на данните, както и произхода на всяка версия на модела?
- Проверяват ли се целостта и подписите спрямо записи, получени по защитен и независим канал?
- Фиксирани ли са версиите на зависимостите и преглеждат ли се обновяванията преди внедряване?
- Ограничен ли е достъпът до данни, хранилища, системи за обучение и продукционни среди?
- Може ли да се установи кой е одобрил дадена промяна и къде се използва засегнатата версия?
- Има ли определен процес за спиране на обновяване при липсваща или противоречива информация?
Тези мерки се отнасят до произхода и целостта на компонентите; те не заменят защитата на самото AI приложение от злоупотреба с входа. За отделния риск от атаки чрез prompt injection са нужни и контроли на ниво приложение. По-широкият контекст за връзката между изкуствения интелект и информационната сигурност е разгледан в статията за кибер реалността зад The Creator.
Най-добрата отправна точка е да изберете един модел, който вече използвате, и да проверите дали можете да установите неговия източник, версия, зависимости, права за достъп и история на одобрение. Липсващите връзки в тази проследимост показват къде първо да подобрите контрола върху веригата за доставки.