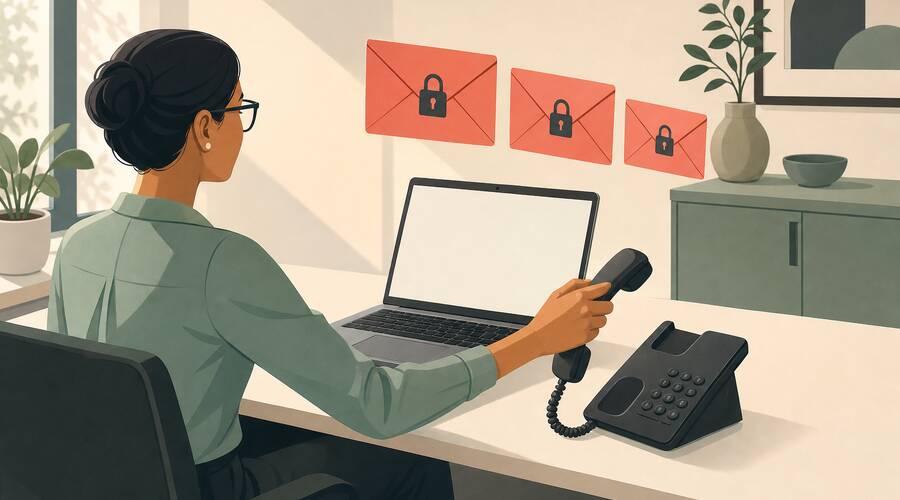
Сред служебните имейли ви чака напомняне за смяна на паролата. Текстът ви звучи познато: и преди сте получавали подобно известие. Докато преглеждате останалата поща, почти натискате бутона. Но всъщност сте разпознали формулировката, а не сте потвърдили кой е изпратил съобщението.
Как познатият текст печели доверие, без да дава доказателства
Това е илюзията за истина: повторението може да накара едно твърдение да изглежда по-достоверно, без да е добавено нито едно ново доказателство. Изследванията върху ефекта показват, че хората могат да оценят вече срещано твърдение като по-правдоподобно от непознато. Едно от обясненията е, че познатият текст се възприема по-лесно и тази лекота може да се усети като знак, че написаното е вярно.
Това не означава, че всяка повтаряща се информация ще ви убеди. Оценката на твърдение в изследване не е същото като решението дали да отворите връзка в служебен имейл. Практическият извод е по-тесен: усещането „това ми е познато“ не доказва нито че съобщението е автентично, нито че исканото действие е необходимо.
„Колко често го виждам?“ не е „Защо ми звучи вярно?“
Първият въпрос е за това какво забелязвате и колко често ви се струва, че го срещате. Вторият е за доверието, което отдавате на конкретния текст. Ако напоследък ви правят впечатление повече известия за пароли, това е въпрос за честотата. Ако конкретното писмо ви се струва истинско, защото прилича на предишните, това е въпрос за достоверността. Разликата е важна и когато разглеждате как илюзията за честота променя оценката на киберриска.
При фишинг проверете подателя и исканото действие
Фишингът е форма на социално инженерство — опит да бъдете подведени да разкриете информация или да извършите действие. При познато звучащо напомняне е лесно да прочетете текста набързо и да пропуснете два отделни въпроса: „Наистина ли това идва от нашия ИТ екип?“ и „Наистина ли трябва да сменя паролата си по този начин?“ Показаното име на подателя не е достатъчно, а дори реална нужда от смяна на паролата не прави връзката в писмото надеждна.
Преди да действате, проверете извън съобщението
- Отворете служебния портал по обичайния начин. Използвайте запазената отметка или познатия ви адрес, вместо бутона в писмото. Ако порталът показва, че трябва да смените паролата си, направете го там по установения ред.
- Потвърдете заявката по независим канал. Ако в портала няма яснота или съобщението иска да одобрите заявка, потърсете отговорния екип чрез служебния указател или системата за поддръжка. Не отговаряйте на писмото и не използвайте телефонен номер, посочен в него: така бихте поверили проверката на същия източник, който проверявате.
- Докладвайте съмнителното съобщение. Използвайте служебния бутон за докладване на фишинг или определения вътрешен канал. Не е нужно първо да докажете, че писмото е измама. Ако вече сте въвели данни или сте одобрили заявка, посочете какво сте направили, за да може екипът да реагира.
Уговорете предварително откъде идват истинските известия
Определете един официален канал за известия за сигурност — например секция в служебния портал, до която всички знаят как да стигнат. Посочете също къде се подава сигнал за съмнително писмо и кой го приема. Така при следващото познато напомняне служителят няма да трябва да решава по тона и оформлението дали да му вярва. Ще знае къде да провери, преди да действа.