Екипът бърза да затвори инцидент. Някой копира в AI инструмент откъс от системен журнал, за да получи обяснение, а в текста се оказва и чувствителна информация. Задачата е решена по-бързо, но вече възниква друг въпрос: кой може да обработва тези данни и какво се случва с тях?
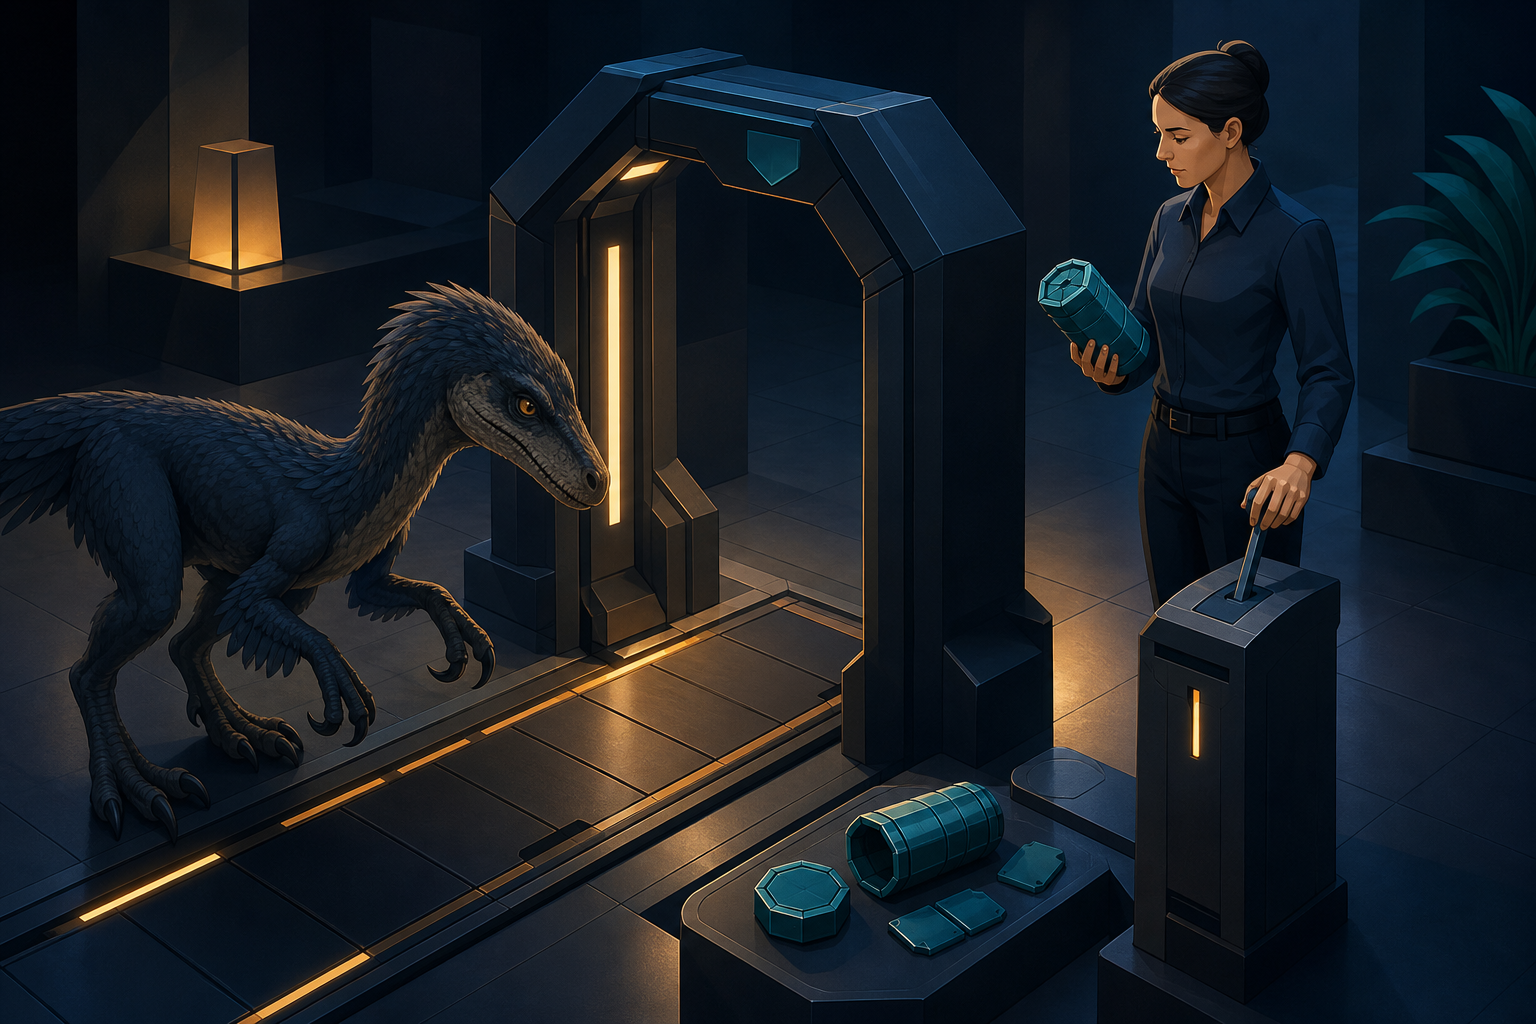
Това е примерна ситуация, но дилемата е съвсем практична. AI и киберсигурност не са две отделни теми: начинът, по който екипът подава информация, задава достъп и проверява резултатите, определя дали бързината ще помогне, или ще добави нов риск. Велоцирапторът е полезна метафора за адаптивност, не за тичане със затворени очи.
Поверителните данни не са входен материал по подразбиране
Преди служителите да използват AI инструменти, организацията трябва да определи каква информация може да се обработва и при какви условия. Правилото „не въвеждай тайни“ е добро начало, но често е твърде общо, за да насочи човек в напрегнат момент. Нужно е да се разграничат например публични данни, вътрешна информация, лични данни, идентификационни данни и материали, които са защитени с договорни или други задължения.
За всяка категория посочете какво е разрешено, какво е забранено и към кого да се обърне служителят при съмнение. Примерно правило може да изисква премахване или замяна на имена, адреси, ключове, токени и други идентификатори, преди текстът да бъде подаден за анализ. Анонимизирането обаче не бива да се приема за автоматична гаранция: контекстът понякога позволява информацията да бъде разпозната.
Проверете настройките и актуалните условия на конкретния инструмент, преди да го одобрите за работа с вътрешни данни. Изяснете как се обработва и съхранява информацията, кой може да има достъп до нея и дали тя се използва за допълнителни цели. Не приемайте, че всички инструменти предлагат еднакви контроли или че настройките по подразбиране съответстват на политиката на организацията.
Правилата трябва да отчитат приложимите вътрешни политики и изискванията за конкретния вид данни и дейност. Ако има неяснота, решението не е да се пробва с реални данни и да се види какво ще стане, а да се потърси отговорният за сигурността, поверителността или съответствието.
Достъпът трябва да следва задачата
AI инструментът не бива да получава повече права, отколкото са нужни за конкретната му функция. Същото важи за интеграциите, служебните акаунти и автоматизираните работни потоци. Ако инструментът може да чете хранилища, да променя конфигурации или да изпълнява действия, ограничете обхвата до необходимото и отделете тестовата среда от системите, които обслужват реални потребители.
Особено внимание заслужава автоматизацията, която може да променя настройки или да задейства последващи действия. Започнете с режим, в който AI предлага, а човек одобрява. Самостоятелно изпълнение може да се разглежда само когато задачата е ясно ограничена, последствията са разбрани и има работещ начин за откриване и коригиране на грешка.
Не споделяйте акаунти и не вграждайте пароли или ключове в заявки, кодови примери и конфигурации. Управлението на идентичности и правата за достъп остава отговорност на организацията, дори когато част от работата е автоматизирана.
Генерираният код и съветите подлежат на проверка
AI може да предложи промяна в код, команда, политика за достъп или конфигурация. Това, че резултатът изглежда убедително, не доказва, че е безопасен, съвместим със средата или подходящ за продукционна употреба. Проверявайте какво прави предложението, какви права изисква и какви странични ефекти може да има.
Преди използване прегледайте генериран код по същия дисциплиниран начин, както всяка друга промяна: тествайте го, проверете зависимостите и оценете влиянието върху сигурността и наличността. За конфигурации сверете настройките с одобрените стандарти на организацията. Ако съветът за реакция при инцидент противоречи на установената процедура, не го изпълнявайте само защото е формулиран уверено.
Рискът не е само в явната грешка. Предложението може да пропусне важен контекст, да използва неподходящо допускане или да насърчи прекомерни разрешения. Рецензентът трябва да може да обясни защо промяната е приемлива, а не просто да отбележи, че инструментът я е генерирал.
Човешки контрол, журнал и ескалация
Определете кой носи отговорност за одобрението на резултатите според риска. При нискорискова задача проверката може да е лека, докато промяна на достъпи, защитни правила или продукционна конфигурация изисква по-строг преглед. Човешкият контрол не означава човек да потвърждава всичко механично; означава да има компетентен собственик, който разбира последствията и може да спре действието.
Записвайте достатъчно информация, за да може по-късно да се разбере какво е било предложено, кой го е проверил и какво е приложено. Журналът не трябва сам да се превръща в хранилище на чувствителни заявки: съобразете обхвата и срока на съхранение с вътрешните правила. Уточнете и пътя за ескалация при съмнителен резултат, неочакван достъп или възможно разкриване на данни. Служителят трябва да знае кого да уведоми и да не прикрива проблема, опитвайки се сам да го заличи.
Бързи експерименти, ясни граници
Безопасният подход не изисква всяка идея да чака продължително одобрение, но експериментът трябва да има граници. Изберете конкретна задача, използвайте подходяща среда и тестови или обезличени данни, посочете отговорник и предварително решете как ще проверите резултата. Ако възникне непредвидено поведение, трябва да е ясно как да спрете процеса и към кого да ескалирате.
Така екипът може да учи, без да превръща реални системи и поверителни данни в площадка за проби. Този подход допълва стратегическата рамка за адаптивни и отговорни IT екипи: бързината носи стойност, когато върви с проверка и ясна отговорност.
Три действия за по-безопасно използване на AI в IT
-
Напишете кратки правила за данните: какво може да се подава, какво трябва да се премахне и кой решава при неясен случай.
-
Ограничете правата на инструментите и интеграциите до необходимото; за действия с по-висок риск изисквайте човешко одобрение.
-
Въведете проверка на генериран код и конфигурации, запис на важните решения и ясен канал за ескалация.
AI не премахва нуждата от киберсигурност; той добавя нови места, на които тя трябва да бъде приложена. Отговорният екип не е най-бавният, а този, който знае какво може да автоматизира, какво трябва да провери и кога да натисне пауза.